2026年10月30日、良品計画は公式アプリ「MUJI アプリ」の会員情報が外部に流出した可能性があると公表し、その後の公表で対象を広げました。ここでは関連する情報をまとめます。
公表のたびに広がった対象
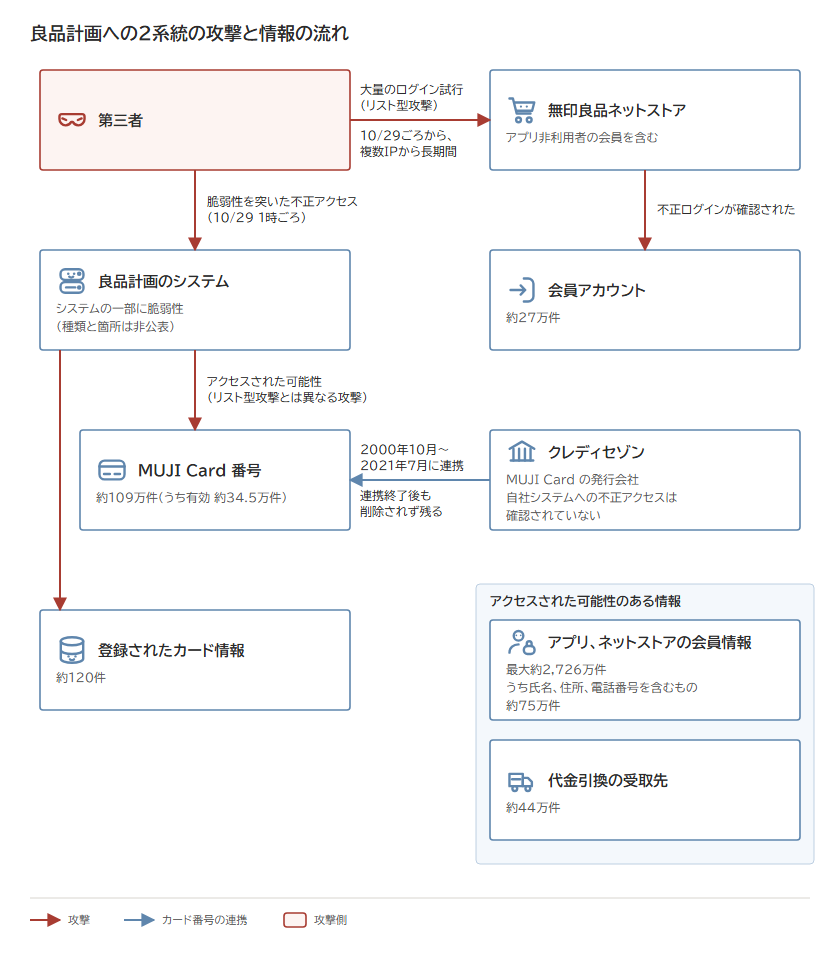
最初の公表の対象はMUJI アプリの会員情報に限られていた。その後、ネットストアの会員、氏名や住所、MUJI Card のカード番号、代金引換の受取先へと対象が広がり、11月9日の第四報で①から④の区分が示された。
良品計画は10月30日、MUJI アプリの会員情報が外部に流出した可能性があると公表(出典: 1)。対象はメールアドレス、生年月日、性別で、退会者を含む最大約2,726万件。「クレジットカード情報、氏名、住所、電話番号等の情報は含まれません」としていた(出典: 1)。
11月4日の第二報で、この内容が変わった。件数は約2,726万件のままで、その中にMUJI アプリを使わない人を含むネットストア会員が含まれると判明。一部(第二報の時点で約52万件)は氏名、住所、電話番号も対象となる。さらに MUJI Card のカード番号の全桁と、アプリやネットストアに登録されたカード情報の一部にもアクセスされた可能性があった。現時点でダークウェブ等への流出と悪用した被害は確認されていないとした(出典: 3)。クレディセゾンも同日、MUJI Card の会員情報の流出の可能性を公表。現時点で同社自身のシステムへの不正アクセスと MUJI Card の不正利用の増加は確認されていない(出典: 6)。
良品計画は11月6日16時、ネットストアを一時停止し、MUJI アプリも会員証のバーコード表示以外の機能を停止。この告知が第三報にあたる(出典: 4, 5)。当初は1〜2日以内の再開を目途としていた(出典: 4)。
11月9日の第四報では、ネットストアに対するリスト型攻撃で第三者による不正ログインが行われた可能性があると公表し、再開を延期(出典: 5)。氏名、住所、電話番号が対象の会員は約52万件から約75万件へ更新され、不正ログインによる購入履歴とポイント、代金引換の受取先が新たな区分に加わった(出典: 3, 5)。現時点では閲覧された可能性のある情報を悪用した被害は確認されていないとしている(出典: 5)。
アプリとネットストアへの不正アクセスとは別に、良品計画は11月2日、別のニュースリリースで、オーダーカーテン業務の委託先がシステム関連業務を委託する企業の管理するサーバーへの不正アクセスにより、顧客情報の一部が流出した可能性があると公表(出典: 2)。対象は2018年4月10日から2022年1月25日の注文者で、氏名、住所、電話番号などが含まれる(出典: 2)。
アクセスされた可能性のある情報の区分
良品計画は第四報で、アクセスされた可能性のある対象者と情報を①から④の区分と件数で示した(出典: 5)。*1
| 区分 | 対象 | 情報 | 件数 |
|---|---|---|---|
| ①〈1〉 | MUJI アプリとネットストアの利用者(退会者を含む) | メールアドレス、生年月日、性別、会員ID | 約2,726万件 |
| ①〈2〉 | 同上 | 〈1〉に加えて氏名、住所、電話番号 | 〈1〉のうち約75万件 |
| ①〈3〉 | 同上 | 〈1〉〈2〉に加えて購入履歴、ポイント | 約27万件 |
| ② | MUJI Card 会員(2021年7月までの入会者) | カード番号(全桁)、MUJI Card ID、生年月日 | 約109万件 |
| ③ | アプリまたはネットストアにカード情報を登録した利用者 | カード番号の先頭6桁と下2桁、カード名義 | 約120件 |
| ④ | 店舗とネットストアで代金引換配送の受取先となった顧客(2020年1月2日から2025年2月10日の受注分) | 配送先氏名、配送先郵便番号 | 約44万件 |
- ②は約109万件のうち現時点で有効なカードが約34.5万件で、残りは失効や解約済み。カード名義、有効期限、セキュリティコードは含まれない。
②のうち有効なカード約34.5万件については、社内のシステム上、約16.8万件は①〈1〉の情報と、うち約2.5万件は①〈2〉の情報と、それぞれ併せて閲覧できる状態だった。③も①〈2〉の情報と併せて閲覧できる状態だった(出典: 3, 5)。
①〈3〉の約27万件は、良品計画以外から入手したIDとパスワードを使った不正ログインによる事象としている(出典: 5)。会見で社長は、この約27万件ではマイページの氏名、住所、お届け先などを含む購入履歴、ポイント、アドレス帳が閲覧できる状態だったと説明(出典: 12)。
システムの一部の脆弱性を突いた不正アクセス
社長は会見で、システムの一部に脆弱性があり、不正に情報へアクセスできる状態だったと述べた(出典: 12)。*2
経過は次のとおり。
- 10月29日午前1時頃、良品計画のシステムに対する第三者の不正アクセスが発生(クレディセゾンの公表。出典: 6)
- 同日早朝、MUJI アプリへの不正アクセスを検知して該当箇所へのアクセスを遮断し、同日中に危機管理本部を設置(出典: 8, 12)
- 10月30日にかけて、不正アクセスを防ぐ修正を適用(出典: 1, 12)
- 11月1日深夜、ネットストアへの不正アクセスを検知(出典: 8, 9)
- 調査範囲を広げ、第一報時点のパターンとログの分析では確認できていなかった MUJI Card 番号を含むデータなどへのアクセスが判明(把握は11月1日から2日。出典: 10, 12)
- 11月2日以降に対応を進め、同日クレディセゾンへカード番号が対象となった可能性を報告(出典: 6, 9, 10)
- 11月4日までに不正なアクセスを遮断(出典: 3, 12)
単一の攻撃を想定した営業継続
第一報の内容(MUJI アプリへの不正アクセスと約2,726万件の流出の可能性)は、原因を特定しやすいものだった。当時は「単一の攻撃だろう」という想定で、そこを修正すれば営業を継続できると判断した(出典: 9)。
その後、11月1日深夜にもネットストアへの不正アクセスを検知(出典: 8, 9)。調査では共通する要素を持つ複数の不正アクセスを検知したものの、攻撃のパターンが多岐にわたり全容の把握に時間を要したとしている(出典: 7)。ネットストアへの不正アクセスの検知(11月1日深夜)から第二報の公表(11月4日)までは、カード番号に関わるインシデントのため精査に時間を要したと説明(出典: 9)。
連携終了後も残ったMUJI Card番号
クレディセゾンは2000年10月から2021年7月まで、MUJI Card のカード番号および生年月日をカード特典のポイント付与のため良品計画へ連携していた。2021年8月以降に発行されたカードは、不正アクセスの対象外(出典: 6)。良品計画は2021年7月まで、このカード番号を特典付与時の顧客の識別に使っていた(出典: 7)。
2021年7月のシステム変更でカード番号による識別をやめ、別の識別子に切り替えた。その時点で削除すべきという認識はあったが削除されず、16桁のカード番号がマスキングも暗号化もされないままシステム上に残っていた(出典: 7, 10)。カード番号の取扱規定はあったが確実に運用できておらず、削除漏れが人為的ミスかシステム上の問題かは調査中としている(出典: 10)。退会者の情報もシステムに残っていた(出典: 12)。ネットストアで登録されたカード情報は、基準に従ってマスクした形で保管していた(出典: 10)。
改正割賦販売法への抵触の有無は確認中で、関係当局に報告したうえで確認する考えを示した(出典: 7, 10)。
ネットストアへのリスト型攻撃
ネットストアでは、第三者が外部で不正に入手した可能性のあるパスワード等を使った多数のログイン試行が10月29日ごろから顕著になっていた(出典: 5, 8)。良品計画は11月7日にこれを分析し、リスト型攻撃の可能性が高いと判断(出典: 8, 12)。
複数のサービスで同じメールアドレスとパスワードを使っている場合に不正ログインのリスクが高まるとして、再開後は他社サービスと異なるパスワードの設定を依頼している(出典: 5)。
会見では、試行回数と失敗件数がリスト型攻撃と判断するのに十分な量だったと説明した(出典: 7)。執行役員は、かなり広範なIPアドレスから長期間「ゆるゆる」とリスト型攻撃を受けていたため、検知がより難しくなっていたと述べた(出典: 11)。第一報と第二報で分かった攻撃パターンへの監視は強化しており、リスト型攻撃も監視していたが、さらなる防御が不足していたとしている(出典: 8)。
リスト型攻撃に使われたIDとパスワードは、10月29日以降の不正アクセスで流出した可能性があるものではないと執行役員は説明した(出典: 8)。クレジットカード情報へのアクセスにつながった攻撃は、リスト型攻撃とは異なるとしている(出典: 7)。
ネットストアの再開は未定
11月12日の会見時点で、ネットストアは全サービスと全機能、MUJI アプリは会員証のバーコード表示以外の機能を停止していた(出典: 4, 12)。店舗は通常どおり営業している(11月6日時点。出典: 4)。再開時期は11月12日現在、未定(出典: 13)。
11月11日時点でシステム開発と運用を委託する企業とともに「不備の是正」「脆弱性の修正」「海外からの不正な通信を遮断」などを実施し、監視体制を強化、高度化している(出典: 8)。再開前に第三者機関による診断で脆弱性を確認し、対策する予定(出典: 8)。再開時は全員にパスワードの再設定を依頼する方向で準備を進めている(出典: 5)。
個別連絡と再発行手数料の全額負担
良品計画とクレディセゾンは11月10日から、対象者へメールまたは郵送で個別連絡を順次開始(出典: 5)。連絡先を保有していない④の対象者には、第四報の公表をもって連絡に代える(出典: 5)。11月10日には問い合わせ用の無料ダイヤルを1つ追加で開設(出典: 5)。対象者には、カードの利用明細の確認と、同社やカード会社を装う不審なメールや電話への注意を呼びかけている(出典: 3)。
クレディセゾンは MUJI Card の再発行を希望者に受け付けている(出典: 3, 6)。良品計画は会見で、対象となった MUJI Card の再発行手数料を全額負担する方針を示し、被害が判明した場合は一件ずつ対応して補償するとした(出典: 10)。
関連タイムライン
| 日時 | 出来事 |
|---|---|
| 2026年10月29日 | 午前1時頃、良品計画のシステムへの不正アクセスが発生 |
| 同日 | 早朝にMUJI アプリへの不正アクセスを検知し、該当箇所へのアクセスを遮断。危機管理本部を設置 |
| 同日 | このころから、ネットストアへの不正ログインの試みが顕著になる |
| 2026年10月30日 | 修正を適用。良品計画が第一報を公表 |
| 2026年11月1日 | 深夜、ネットストアへの不正アクセスを検知。調査範囲を広げ、MUJI Card 番号を含むデータへのアクセスを把握(11月1日から2日) |
| 2026年11月2日 | 良品計画がクレディセゾンへ、カード番号が対象となった可能性を報告。別のニュースリリースでオーダーカーテンの委託先関連サーバーへの不正アクセスを公表 |
| 2026年11月4日 | 11月4日までに不正なアクセスを遮断。良品計画が第二報を公表し、クレディセゾンも MUJI Card 会員情報の流出可能性を公表 |
| 2026年11月6日 | 16時、ネットストアを一時停止し、MUJI アプリの機能を一部停止。第三報を公表 |
| 2026年11月7日 | 不正ログインの状況を分析し、リスト型攻撃の可能性が高いと判断 |
| 2026年11月9日 | 良品計画が第四報を公表し、ネットストアの再開を延期 |
| 2026年11月10日 | 対象者への個別連絡を開始し、無料ダイヤルを追加で開設 |
| 2026年11月11日時点 | 委託企業とともに脆弱性の修正や海外からの不正な通信の遮断などを実施している |
| 2026年11月12日 | 良品計画が記者会見を開き、経緯と対象を説明 |
関連公表
良品計画
- [1] 2026年10月30日 [ニュースリリース]「無印良品の公式アプリ「MUJI アプリ」におけるお客さま情報流出の可能性について(第一報)」
- [2] 2026年11月2日 [ニュースリリース]「オーダーカーテンに関するお客さま情報の流出の可能性について」
- [3] 2026年11月4日 [ニュースリリース]「無印良品の公式アプリ「MUJI アプリ」におけるお客さま情報流出の可能性について(第二報)」
- [4] 2026年11月6日 [ニュースリリース]「無印良品ネットストアの一時停止について」
- [5] 2026年11月9日 [ニュースリリース]「無印良品の公式アプリ「MUJI アプリ」におけるお客さま情報流出の可能性について(第四報)」
クレディセゾン
- [6] 2026年11月4日 [お知らせ]「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」
報道
- [7] 2026年11月12日 ITmedia NEWS「無印良品「21年までクレカ番号で顧客を識別していた」 “全ケタ保有&漏えい“巡り謝罪 削除漏れなぜ発生」
- [8] 2026年11月12日 ITmedia ビジネスオンライン「【なぜ防げなかった?】無印良品、不正アクセス巡る12日間 「クレカ全桁」「会員情報2726万件」漏えいの背景は」
- [9] 2026年11月12日 ITmedia ビジネスオンライン「なぜ「無印良品週間」セール続行? 不正アクセス検知から発表まで4日、社長「反省はもちろんある」」
- [10] 2026年11月12日 WWDJAPAN「良品計画の清水智社長ら謝罪 削除すべきクレジットカード番号109万件をマスキングせず放置」
- [11] 2026年11月12日 TBS NEWS DIG「無印良品を襲う「リスト型攻撃」 流出済みのID・パスワードで次々とログイン試み… やりがちな“使い回し”が標的に サイト再開のめど立たず」(Infoseek配信)
- [12] 2026年11月12日 テレビ朝日系「【会見詳報】“無印良品” 不正アクセス受け情報流出の可能性 良品計画 清水社長「心よりお詫び」「システムの一部に脆弱性があった」「必要のない情報を持たない仕組みづくりを進める」」(Yahoo!ニュース配信)
- [13] 2026年11月12日 日経クロステック「良品計画が不正アクセス巡り会見、破棄すべき情報の流出可能性などを謝罪」
更新履歴
- 2026年11月13日 新規作成
