2026年11月9日、ブランジスタソリューションは、同社が提供するネットショップ一元管理サービス「まとまるEC店長」で第三者による不正アクセスおよび情報漏洩の可能性が判明したと公表しました。ここでは関連する情報をまとめます。
実際の注文情報を使った偽の返金案内メール
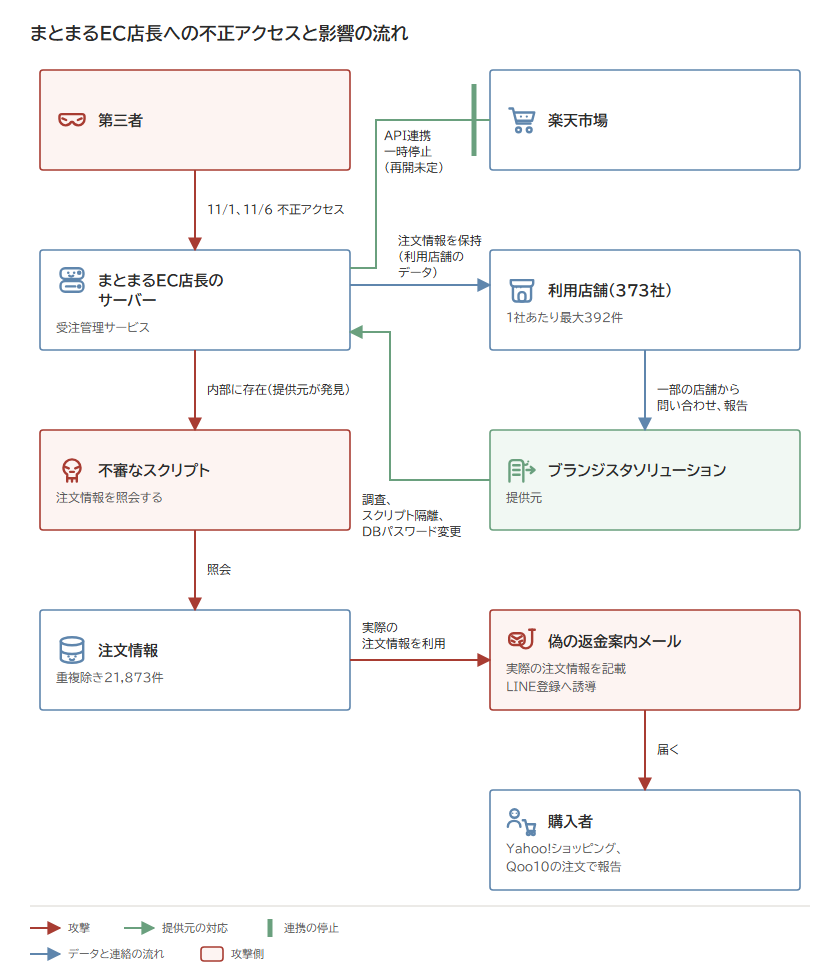
発端は、一部の利用店舗から提供元に寄せられた問い合わせだった。購入者に実際の注文情報が記載された不審な返金案内メールが届いているというもので、メールは返金手続きを装ってLINEアカウントへの登録に誘導する内容だった。11月9日の公表時点では、Yahoo!ショッピングとQoo10の注文で同様の事象が報告されている(出典: 1)。
まとまるEC店長の利用店舗の一つである清川屋は11月9日、自社の関係者を装った不審なメールが複数確認されているとして注意喚起を公表。確認されたメールの文面として、「商品が品切れとなっておりますため、返金手続きのご連絡をお願い申し上げます」「返金をご希望の場合は、弊社の公式LINEまでご連絡いただきますようお願い申し上げます」といった文面を例示した。メールは公式LINEのURLへのアクセスを誘導し、情報の入力を促す(出典: 4, 5)。
提供元は11月10日の第二報で、実際の注文情報を利用し、商品の欠品や返金手続きを装ってLINEへの登録などを誘導する不審なメールが、今回の事案に関連して確認されていると説明(出典: 2)。清川屋も11月11日の公表で、同様のメールをまとまるEC店長への不正アクセスに関連して確認されたものとしている(出典: 5)。
注文情報を照会する不審なスクリプトの発見
提供元は問い合わせを受けて以降、システムのアクセス状況やセキュリティログを調査した。その過程で、まとまるEC店長のサーバー上で不審なプログラムが検知されていたことが判明し、さらに注文情報を照会する不審なスクリプトが発見された。提供元はこのスクリプトと関連ファイルを証拠保全のため隔離し、11月9日の第一報で公表した(出典: 1)。
11月10日の第二報では、不正アクセスが行われた日として11月1日と11月6日を挙げた*1 (出典: 2)。
提供元は不正アクセスに関連すると推定されるスクリプトファイルと関連する痕跡データを隔離し、データベースのパスワードを変更するとともに、被害拡大防止に向けた緊急の暫定措置を実施した。店舗にはまとまるEC店長のログインパスワード変更を予防的に依頼しており、現時点でログイン情報が流出したことを示す事実は確認されていないとしている(出典: 2)。
提供元は店舗に対し、注文者への注意喚起が必要な場合の参考文面を示した。不審なメール内のURLへのアクセスやLINEへの登録、情報の入力を行わないよう案内する内容(出典: 2)。清川屋は、情報流出の対象と特定した顧客へ個別にメール等で案内するとしている(出典: 6)。清川屋は、運営会社による被害拡大防止の措置が行われ、さらなる情報流出の拡大は確認されていないとしている(出典: 5)。
提供元は11月10日、不正アクセスの調査と対応に伴い、楽天市場とのAPI連携が一時停止されたと公表。店舗にはFTP連携などへの設定変更を案内し、現時点で再開時期は未定としている(出典: 3)。
影響は373社、注文情報21,873件
提供元は11月10日、情報流出の可能性がある注文情報の件数と対象の利用企業数を公表(出典: 2)。
- 11月1日の不正アクセスに関連する注文情報: 2,400件
- 11月6日の不正アクセスに関連する注文情報: 19,524件
- 重複を除く合計: 21,873件
- 対象の利用企業: 373社
1企業あたりの情報流出の可能性がある件数は最大392件としている*2。
清川屋は公式通販サイト、清川屋楽天市場店、清川屋Yahoo!店でまとまるEC店長を利用している。11月10日に提供元から、サーバー内で注文情報を照会する不審なプログラムが発見されたとの報告を受けた。清川屋が公表した情報流出の可能性がある最大件数は392件で、うち実際に流出した件数は調査中とした(出典: 5)。
また清川屋は、情報流出の可能性がある注文期間を2026年8月1日から11月6日と公表。同社では電話、FAX、封書、Amazon店、ふるさと納税、店頭レジからの注文はシステムと連携しておらず、対象外としている。現時点で、金銭的な実害の報告や、流出した情報がインターネット上で公開、拡散、売買されている事実は確認していないとしている(出典: 6)。
提供元と清川屋で異なる流出項目の公表
提供元は11月9日の第一報で、情報漏洩の可能性がある情報を氏名、住所、注文商品名とした。クレジット情報など決済情報は保持していないとしている(出典: 1)。11月10日の第二報では、具体的な項目や影響範囲を調査中とした(出典: 2)。
清川屋は11月11日、システム運営会社の調査分析により流出が確認された情報として、注文日時、注文番号、注文者のメールアドレスを挙げた。これ以外の流出情報は調査中としている。クレジットカード情報などの決済情報は同システム内で保持しておらず、閲覧および漏洩の事実はないとしている(出典: 5, 6)。
関連タイムライン
| 日時 | 出来事 |
|---|---|
| 2026年8月1日から11月6日 | 清川屋が情報流出の可能性がある注文期間として公表 |
| 2026年11月1日 | 不正アクセス |
| 2026年11月6日 | 不正アクセス |
| 2026年11月9日 | 提供元が第一報を公表 |
| 同日 | 清川屋が自社を装った不審なメールの注意喚起を公表 |
| 2026年11月10日 | 提供元が第二報を公表。楽天市場とのAPI連携の一時停止も公表 |
| 同日 | 清川屋が提供元から不審なプログラム発見の報告を受ける |
| 2026年11月11日 | 清川屋が第一報を公表 |
関連公表
ブランジスタソリューション
- [1] 2026年11月9日 ブランジスタソリューション「【重要】第一報・不審なメールの発生および不正アクセスの可能性に関するお詫びとご報告」
- [2] 2026年11月10日 ブランジスタソリューション「【重要】第二報・不審なメールの発生および不正アクセスの可能性に関するお詫びとご報告」
- [3] 2026年11月10日 ブランジスタソリューション「【重要】楽天市場API連携の一時停止に伴う受注・在庫連携について」
清川屋
- [4] 2026年11月9日 清川屋「【重要】弊社を装った不審なメールにご注意ください」
- [5] 2026年11月11日 清川屋「【重要】不正アクセスによる情報流出に関するお詫びとお知らせ(第一報)」
- [6] 2026年11月11日 清川屋「不正アクセスおよび情報流出に関するFAQ(よくあるご質問)」
更新履歴
- 2026年11月12日 新規作成
