2026年10月5日、デンマークの研究、教育、デジタル化省は、同国の中央個人登録(CPR)で、大量の登録者の情報に第三者が不正にアクセスしたと公表しました。ここでは関連する情報をまとめます。
民間企業の正規アクセスを悪用した情報取得
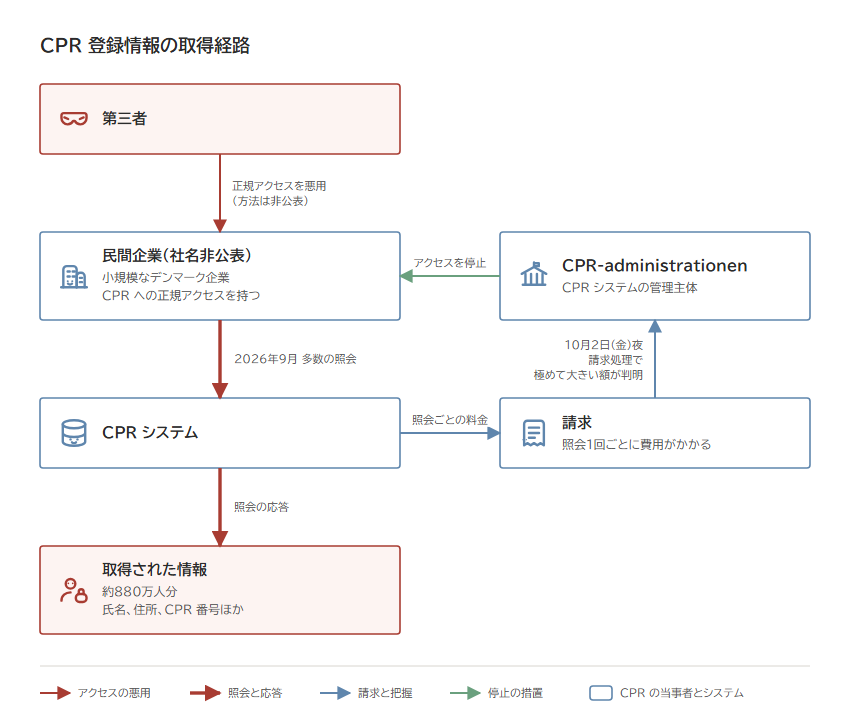
研究、教育、デジタル化省(Forsknings-, Uddannelses- og Digitaliseringsministeriet)は10月5日、CPRの管理主体であるCPR-administrationenが、第三者が民間企業の正規アクセスを悪用してCPRを照会し、約880万人の登録者の氏名、住所、CPR番号ほかに不正にアクセスしたことを確認したと発表した。登録者には生存者、国外転出者、死亡者などが含まれる。照会は、民間企業が照会できる情報の範囲内で行われたとしている。CPR法38条は、正当な利益を持つ民間企業が、事前に個別に特定した一定範囲の人(個人番号、生年月日と氏名、または氏名と住所で特定)について、CPRの情報の提供を受けられると定めている。データ保護規則とデータ保護法の上で情報を受け取る資格があることも要件とされる(出典: 1)。CPR-administrationenは当該企業のアクセスを停止した(出典: 1)。
CPR-administrationenは、民間企業向けのCPRアクセスを10月5日11時57分に再開したと告知した(出典: 2)。
省の発表によれば、氏名と住所の保護登録をした人の氏名と住所は、不正アクセスの対象に含まれない。省は、公表した内容は今後の確認で変わりうるとしている(出典: 1)。10月6日の合同会見で省の部局長は、「取得されたのは主に氏名と住所の情報」と説明した(出典: 15)。
アクセスを悪用された企業は、小規模な企業とされる*1。(出典: 11, 13, 15)
影響対象についての数値は発表の場によって出所が異なる。
| 項目 | 数値 | 公表主体 |
|---|---|---|
| CPRの登録者総数 | 約1,100万人 | 省の発表(出典: 1) |
| 不正アクセスの対象となった登録者 | 約880万人 | 省の発表(出典: 1) |
| 当該企業のアクセスで試みられた照会 | 1,400万件超 | 会見での省の部局長の発言(出典: 11) |
| 期間 | 9月中 | 省の発表(出典: 1) |
| 期間 | 約10日間 | 会見での発言と担当大臣の取材への発言(出典: 11, 12, 15) |
データ保護当局Datatilsynetは10月5日、届出の記載として、有効なCPR番号を特定する目的で非常に多数の自動化された照会が行われたとしている*2。(出典: 6)同局は、現時点では具体的な事実関係を評価できないとしている(出典: 6)。
請求処理で発覚した9月の照会
CPR-administrationenは10月2日(金)夜、9月中にCPRシステムで不審な挙動があったことを把握した(出典: 1)。会見で省の部局長は、金曜夜の請求処理で民間企業の照会に対する請求額が極めて大きいことが分かり、9月中の大きな利用に気づいたと説明した。照会は1回ごとに費用がかかる仕組みという(出典: 11, 15)。
週末のうちに、CPR-administrationenは取得の規模を把握(出典: 1)。国家特別犯罪対策班NSK(National Enhed for Særlig Kriminalitet)は事案の通知を受け、土曜夜に当該企業に出向いて証拠を保全した(出典: 11, 13)。NSKは国外の警察当局とも連絡を取っている(出典: 11)。
CPR-administrationenはDatatilsynetに事案を届け出、同局は日曜の10月4日に届出を受領(出典: 1, 6)。CPRを所管する省の担当大臣は公表に先立って、議会の委員会に事案を通知し、報道発表を間もなく公表すると伝えた(出典: 3, 4)。
政府、徹底した安全性点検を指示
10月5日、担当大臣は議会の委員会の委員に事案を説明した(出典: 3, 4, 14)。省は、同大臣がCPRシステムの徹底した安全性点検を指示したとしている(出典: 1)。説明後、大臣は点検に期限は設けられていないと述べた(出典: 11, 14)。
大臣は報道陣に対し、新しいCPR番号が必要な市民がいるかは言うには時期尚早と述べた。捜査についてはいかなる線も排除せず、国際的な性格である可能性も排除しないとした(出典: 14)。取材には、企業のアクセスに係る安全対策は十分に堅固ではなかったと述べている(出典: 12)。
10月6日に3機関が合同会見
10月6日、社会安全庁SAMSIK(Styrelsen for Samfundssikkerhed)、省、NSKが合同会見を実施。NSKは、現時点で嫌疑をかけられた者はおらず、背後の人物を示すものもないと述べ、手口や背後を述べるのは現時点で時期尚早とした(出典: 11, 15)。
公表まで2日超を要した理由を問われ、省の部局長は、まず当該のケースを止め、しかるべき関係機関に連絡する必要があったと説明した(出典: 11)。
10月6日、NSKは、短時間に多数の照会が行われたことから、アルゴリズムが使われた可能性を仮説の一つとして調べているとしたうえで、現時点では何も言えないと述べた。何らかの機械的な助けがあったのではないかと問われ、サイバー犯罪者がAIも使い自動化に長けてきていることは知られているとして、まったく考えられないことではないと答えた*3。(出典: 13)
10月7日、議会の委員会の委員が担当大臣に対し、当局が事案の前から問題を把握していたか、把握していた場合はいつからかを問う質問を提出*4。(出典: 5)
CPR由来の情報だけで本人確認をしないよう勧告
SAMSIKは10月6日、行政機関、組織、企業に対し、CPR由来の情報だけで機微な情報を渡さないよう本人確認を補うことを勧告した。CPR番号、氏名、住所で本人確認をしている場面を見直し、CPR由来でない情報や、これまでの接触に基づく情報による確認を基本とするよう求めている(出典: 9)。具体策として次の6点を挙げた。
- MitIDなどで自己サービスにログインするよう案内する
- 登録済みの電話番号やメールアドレスに使い捨てコードを送る
- 顧客番号や契約番号など、取引関係に基づく確認質問をする
- 登録済みの番号に折り返し電話をする
- 金銭面や安全面で重要な変更では、来訪して身分証を示すよう求める
- 経済面や安全面に影響しうる変更では、手動確認や待機期間を設ける
当局の情報セキュリティ案内サイトsikkerdigital.dkは10月5日に市民向けの案内ページを公開し、不審な連絡への注意、MitID情報や使い捨てコードを渡さないこと、CPR番号が悪用される具体的な疑いがある場合の信用警告(kreditadvarsel)の設定を案内した。信用警告はCPRに付ける標示で、本人名義での借入や信用取引を難しくする。SAMSIKのサイバー相談窓口Cyberhotlineは、今後数日間の受付を8時から24時に延長した(出典: 1, 8, 11)。
事業者向けの案内は10月6日に更新され、連絡先の変更、新しいSIMの発行、パスワードの再設定などの申請では、CPR番号、氏名、住所、生年月日では不十分とすべきとしている(出典: 10)。
入管当局のUdlændingestyrelsenとSIRI(Styrelsen for International Rekruttering og Integration)は10月5日、両機関の利用者も今回の事案の対象に含まれうるとして、電話窓口(Borgerservice)での追加の本人確認を導入したと告知した(出典: 7)。
関連タイムライン
| 日時 | 出来事 |
|---|---|
| 2026年9月 | 第三者が民間企業の正規アクセスを悪用してCPRを照会 |
| 2026年10月2日 | 金曜夜、CPR-administrationenが9月の不規則な挙動を把握 |
| 2026年10月3日 | 土曜夜、NSKが当該企業に出向き証拠を保全 |
| 2026年10月3日から4日 | CPR-administrationenが取得の規模を把握 |
| 2026年10月4日 | Datatilsynetが届出を受領 |
| 2026年10月5日 | 省が公表 |
| 同日 | CPR-administrationenが民間企業向けのCPRアクセスを再開したと告知 |
| 同日 | 担当大臣が議会の委員会の委員に説明 |
| 2026年10月6日 | SAMSIK、省、NSKが合同会見を実施 |
| 同日 | SAMSIKが本人確認に関する勧告を公表 |
| 2026年10月7日 | 議会の委員会の委員が担当大臣に質問を提出 |
関連公表
研究、教育、デジタル化省とCPR-administrationen
- [1] 2026年10月5日 研究、教育、デジタル化省 報道発表「Omfattende uautoriseret adgang til borgeres CPR-oplysninger」
- [2] 2026年10月5日 CPR-administrationen「Private virksomheders adgang til CPR er genetableret mandag den 5. oktober 2026 kl. 11:57」
議会
- [3] 2026年10月4日 Folketinget(UDF)「Bilag 196: Pressemeddelelse om en alvorlig sikkerhedshændelse i Det Centrale Personregister (CPR), fra ministeren for samfundssikkerhed og beredskab」
- [4] 2026年10月5日 Folketinget(ERU)「Bilag 141: Pressemeddelelse om en alvorlig sikkerhedshændelse i Det Centrale Personregister (CPR), fra forsknings-, uddannelses- og digitaliseringsministeren」
- [5] 2026年10月7日 Folketinget(ERU)「Spørgsmål 1: Spm. om myndighedernes kendskab til sikkerhedshullet før det aktuelle CPR-læk og varigheden af dette kendskab」
データ保護当局、関連機関
- [6] 2026年10月5日 Datatilsynet「Datatilsynet er opmærksom på sag om opslag i CPR」
- [7] 2026年10月5日 Udlændingestyrelsen、SIRI「Uvedkommende har fået adgang til borgeres CPR-oplysninger」
- [8] 2026年10月5日 sikkerdigital.dk「Uvedkommende har fået adgang til borgeres CPR-oplysninger: Sådan skal du forholde dig」
- [9] 2026年10月6日 SAMSIK「Myndigheder, organisationer og virksomheder bør supplere deres identitetskontrol efter læk fra CPR-registeret」
- [10] 2026年10月6日 sikkerdigital.dk「Uvedkommende har fået adgang til borgeres CPR-oplysninger: Sådan kan du verificere borgere, der tager kontakt til jer」
報道
- [11] 2026年10月5日 TV 2(ライブ記事)「Cpr-numre kompromitteret」
- [12] 2026年10月5日 Faglig Senior「CPR-læk i ti dage: Minister erkender svigt i sikkerheden」
- [13] 2026年10月5日 DR(ライブ記事)「LIVE Uvedkommende har haft adgang til millioner af CPR-numre」
- [14] 2026年10月5日 ITWatch「Minister efter orientering: Udelukker ikke nye CPR-numre efter læk」(Ritzau配信)
- [15] 2026年10月6日 DR「CPR-læk blev opdaget på grund af dyr faktura」(Ritzau配信)
更新履歴
- 2026年10月9日 新規作成
