2026年11月19日、PHPの開発元であるThe PHP Groupは4系統のセキュリティリリース(PHP 8.5.13、8.4.28、8.3.37、8.2.36)を公開し、複数の脆弱性を修正しました。ここでは関連する情報をまとめます。
どんな脆弱性が修正されたの?
The PHP Groupは11月18日、19日14時から14時30分(協定世界時、日本時間23時から23時30分)にセキュリティリリースを行うと予告(出典: 2)。最高の深刻度の CRITICAL は「既定ではない設定または一般的ではないセットアップ」が条件と説明していた*1。
国内ではIPAが19日に事前準備を呼びかけ、今回は10月の予告時と異なり「デフォルトではない設定、または、一般的ではないセットアップ」で影響するものと記載されていると伝えた(出典: 22)。国家サイバー統括室も同日18時37分、X で「前回とは異なり、本脆弱性の影響を受けるのは一部の環境に限定されるとのことです」と伝え、必要に応じて修正パッチを適用できるよう準備を求めた(出典: 23)。
ChangeLog に記載された GHSA(GitHub Security Advisory)は 8.5.13 が17件、8.4.28 が14件、8.3.37 が13件、8.2.36 が12件(出典: 4)。17件の深刻度は Critical が7件、High が4件、Moderate が6件で、いずれも CVSS v4 による。このほか 8.5.13 では URI 拡張で使う uriparser を 1.0.3 に更新し、CVE-2026-48841 を修正した(出典: 4)。同じ19日に公開された PHP 8.6.0 の ChangeLog にも同じ17件の GHSA が記載されている(出典: 4)。
| GHSA | CVE | 深刻度 | 対象機能 | 主な前提 | 影響する系統 |
|---|---|---|---|---|---|
| GHSA-658j-r8rw-q6mx | CVE-2026-115560 | Critical(9.2) | セッションの upload progress | シリアライザーの異なる設定がセッション保存先を共有 | 8.2〜8.5 |
| GHSA-fm2m-fjf5-v3cp | CVE-2026-126714 | Critical(9.2) | セッションの files ハンドラー | セッションの内容に影響を与え、files ハンドラー(既定)の書き込みを中断させる | 8.2〜8.5 |
| GHSA-g3vh-838c-65v7 | CVE-2026-129481 | Critical(9.2) | セッションの終了処理 | 終了処理のコールバックで致命的エラーを起こせる | 8.3〜8.5 |
| GHSA-2fjv-p558-g82m | CVE-2026-129182 | Critical(9.2) | 致命的エラーのバックトレース | パス別設定で max_memory_limit か zlib の設定を上書きし、後続のリクエストで初期化前の診断が出る | 8.5 |
| GHSA-8mjj-2r7p-4hg2 | CVE-2026-129474 | Critical(9.2) | マジックメソッドのバックトレース | 8.5 で zend.exception_ignore_args=0 | 8.5 |
| GHSA-gr4f-wgx5-jpfv | CVE-2026-129496 | Critical(9.2) | 日付拡張のタイムゾーンキャッシュ | 起動時の診断を PHP のファイルベースの error_log に書く | 8.2〜8.5 |
| GHSA-qc49-hpvq-g2w6 | CVE-2026-129289 | Critical(9.2) | PHP-FPM の php://input | フロントエンドが FPM への接続を再利用し、php://input を読み切らない経路がある | 8.2〜8.5 |
| GHSA-jm4m-qfqx-967m | CVE-2026-129291 | High(8.8) | PHP-FPM の catch_workers_output | FPM ワーカーで PHP コードを実行でき、catch_workers_output 有効(公式 Docker イメージは有効) | 8.2.7以降 |
| GHSA-mmf9-xm3v-hg2x | CVE-2026-127960 | High(8.7) | HTTP ストリームラッパーの応答ヘッダー | 攻撃者がアプリの取得する HTTP 応答を制御できる | 8.2.28以降、8.3.18以降、8.4.5以降、8.5 |
| GHSA-f6gg-rchx-xw8j | CVE-2026-128064 | High(8.2) | HTTP と FTP のストリームラッパー | 大文字の S を含むスキームの通信を攻撃者が観測できる | 8.2〜8.5 |
| GHSA-68fq-fh7h-f8gr | CVE-2026-128090 | High(7.7) | Phar の OpenSSL 署名 | Phar は変更できるが公開鍵は変更できない | 8.2〜8.5 |
| GHSA-5j3f-64r7-f564 | CVE-2026-129538 | Moderate(6.9) | php-cgi の PATH_INFO 補正 | cgi.fix_pathinfo=1 で整合しない PATH_INFO を渡すマッピング | 8.2〜8.5 |
| GHSA-x8r7-mg3g-74hg | CVE-2026-129501 | Moderate(6.3) | DOM の XML シリアライズ | 新しい DOM API で信頼できない文書を saveXml() | 8.4〜8.5 |
| GHSA-q23r-hr55-xmpg | CVE-2026-15353 | Moderate(6.3) | SOAP の配列のデコード | 不正な arraySize の SOAP を受け付け、配列を返す | 8.2〜8.5 |
| GHSA-4646-p932-gw34 | CVE-2026-129506 | Moderate(6.3) | SOAP の DTD 処理 | 攻撃者が制御する SOAP の XML、WSDL、スキーマを処理する | 8.2〜8.5 |
| GHSA-mg3p-mxj9-g2mm | CVE-2026-129438 | Moderate(6.3) | RFC 3986 URI の文字列化 | 攻撃者が制御する約2 GiB の URI データを文字列化 | 8.5 |
| GHSA-3mg3-cr28-46gc | CVE-2026-129292 | Moderate(5.3) | PHP-FPM のステータスページ | ステータスを有効にし full の HTML で表示 | 8.2〜8.5 |
- 表の記載は各 GHSA による(出典: 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18, 19, 20, 21)。
- 影響する系統はいずれも各系統の修正版(8.2.36、8.3.37、8.4.28、8.5.13)より前の版(出典: 5〜21)。
17件のうち7件の GHSA に「This report was submitted with AI assistance」の記載がある。対象は CVE-2026-129538、CVE-2026-129496、CVE-2026-129289、CVE-2026-129506、CVE-2026-129474、CVE-2026-129481、CVE-2026-129291 の7件(出典: 7, 9, 10, 11, 12, 16, 19)。
10月のリリースとつながる項目は?
10月に公表された PHP の2件の脆弱性(CVE-2026-109618、CVE-2026-109619)は PHP2Shell とも呼ばれる(出典: 22)。
今回の17件のうち、10月の修正や告知とつながるのは次の4件。
CVE-2026-129481(Critical)
GHSA は CVE-2026-109619 の不完全な修正と明記している。PHP 8.3 以降が対象(8.2 には該当するフィールドがない)で、セッションの終了処理中に呼ばれるコールバック(ユーザー定義ストリームラッパーの stream_close() など)で致命的エラーを起こせる経路があるセッション利用アプリが関係する。10月の GHSA にあった診断を生む FastCGI パラメーターや upload progress は要らない(出典: 7)。
終了処理が致命的エラーで中断すると、セッション開始時に記録した実行スクリプトのファイル名が解放も消去もされないままヒープだけが解放され、同じワーカーの次のリクエスト(別の利用者のものでもよい)で古い文字列を解放しうる。得られるのはメモリ破壊とワーカーのクラッシュで、コード実行の可能性はあるがこの経路での実証はない。再現は OPcache を無効にした構成で、ファイル名が OPcache の永続メモリにある場合は同じ状態にならないが、キャッシュされずに実行されうるスクリプトがあるため OPcache を有効にするだけでは確実な緩和策にならない。回避策は終了処理のコールバックでの致命的エラーを避けること(出典: 7)。
CVE-2026-129182(Critical)
PHP 8.5 のみが対象。8.5.12 が CVE-2026-109619 の対策でバックトレース(last_fatal_error_backtrace)の解放後使用を防いだ後、終了処理中の致命的エラーがそのグローバルを再び作る経路が見つかった。成立には max_memory_limit を全体とパス別の両方で指定し、メモリ消費がなお全体の上限を超えて復元が失敗する場合(管理者側の設定のみ)か、全体で zlib.output_compression=1、パス別で 0 と output_handler を指定する場合に加え、同じワーカーの後続のリクエストで実行環境の初期化前に診断が出ることが要る。zlib の設定は .user.ini でも変えられるが、初期化前の診断は通常の FPM プール設定や .user.ini では出ない。Apache のディレクトリ別設定で起こせるほか、FPM ではフロントエンドが診断を生む PHP_VALUE や PHP_ADMIN_VALUE の FastCGI パラメーターを送る場合に該当する(出典: 8)。
初期化前の診断が出ると、再び作られたグローバルの解放済みの領域を使いうる。実証されたのは解放後使用とワーカーのクラッシュで、この入口でのリモートコード実行は実証されておらず、GHSA は CVE-2026-109619 と同様に可能性はあるとしている。回避策は fatal_error_backtraces=0 を管理者側で設定してすべてのワーカーを再起動すること(出典: 8)。
CVE-2026-129474(Critical)
PHP 8.5 のみが対象。致命的エラーのバックトレース(8.5 で既定で有効)を使い、zend.exception_ignore_args=0(組み込みの既定値)の環境で、__call() や __callStatic() に届く経路があるアプリが関係する。php.ini-production は zend.exception_ignore_args=1 にしており、この攻撃経路を防ぐ(出典: 9)。
8.5.12 で入ったメモリ確保失敗の遅延処理により、マジックメソッドへ入る間に致命的エラーが報告されると、バックトレースが以前の呼び出しの残りの値を集めることがあり、その一部が解放済みのメモリを指しうる。再利用されたメモリ内のリクエストのバイトを生きた値として扱い、メモリ破壊や制御の移転が起こりうる。実証された攻撃は細工した JSON をインポート用のエンドポイントに送り、ログ引数の構築が memory_limit を超えるようリクエストの大きさを調整するもの。PHP 8.5 でワーカーの権限でのコード実行を確認している。実証された連鎖では使えるメモリアドレスの把握も要る。関係しうる経路として Laravel のファサードや Magento のゲスト向け送料見積もりが挙がっているが、完全な導入環境での悪用は実証されていない(出典: 9)。
回避策は zend.exception_ignore_args=1 を設定しての再起動、または 8.5 では fatal_error_backtraces=0(出典: 9)。
CVE-2026-115560(Critical)
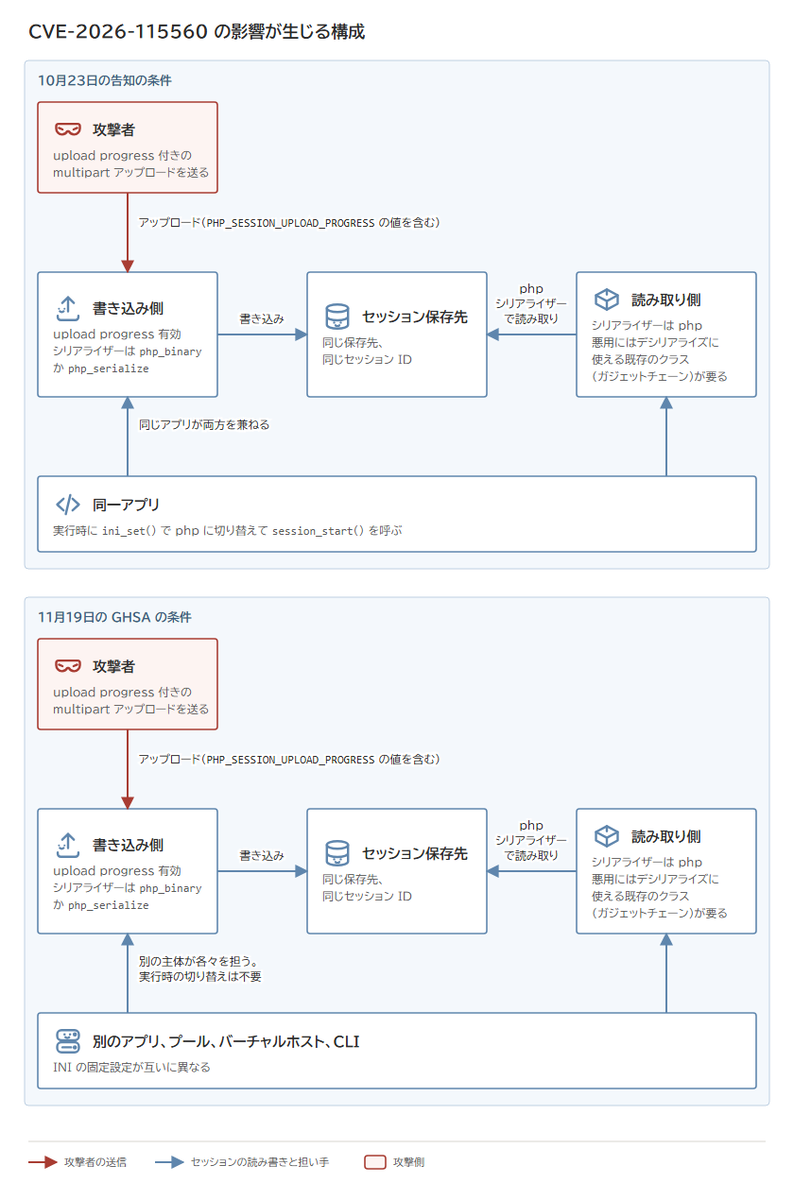
10月23日の告知はこの CVE を起こりにくいとしつつ、リモートコード実行につながりうる経路として挙げ、次回の定期リリースまで session.upload_progress.enabled=0 を勧めていた。条件は session.serialize_handler を設定で php_binary か php_serialize にしたうえ、実行時に ini_set() で php に切り替えて session_start() を呼ぶアプリで、かつ upload progress が有効な場合(出典: 1)。
11月19日の GHSA は条件を広く示し、「実行時の設定変更は要件ではない」と明記している。INI の固定設定が異なる別のアプリ、プール、バーチャルホスト、CLI のプロセスでも、同じセッション保存先を共有して互換性のないデータを書けば影響を受けうる。files ハンドラーでは同じ保存ディレクトリ、同じセッション ID、双方がファイルにアクセスできる権限が要件で、別の FPM プールでも保存先は自動では分かれない。GHSA はこの件を CVE-2026-109619 の古い状態の残存とは別の、設定依存のデシリアライズ問題としている(出典: 5)。
upload progress が有効な文脈のマルチパートのアップロードで、PHP は送られた PHP_SESSION_UPLOAD_PROGRESS の値をセッションキーに付けて保存する。php_binary や php_serialize で書かれたものを php 形式で読むと、攻撃者が入れた区切り文字によりキー内のバイトが unserialize に渡り、デコーダーがレコードを拒否する前にオブジェクトが生成されてデシリアライズや破棄のコールバックが呼ばれうる。コード実行には読み取り側に使えるガジェットチェーンが要る。得られるのはワーカーの権限でのコード実行、ファイルの改変、セッションの破損、サービス拒否。報告者は PHP 8.2.35、8.3.36、8.4.27、8.5.12 でコマンド実行を再現した(出典: 5)。
修正は既定を無効に変え、有効なときは実行時のセッション設定の変更を拒否する。回避策はその保存先に書き込みうるすべての設定で、管理者側で session.upload_progress.enabled=0 を設定すること(リクエストの入力を処理する前に設定する必要があり、アプリの ini_set() では遅い)。明示的に有効にした設定は修正後も新しい既定より優先され、その場合は読み書きするすべての側でシリアライザーを揃える必要がある(出典: 5)。
セッションファイルとタイムゾーンキャッシュの2件は?
CVE-2026-126714(Critical)
セッションの files 保存ハンドラー(PHP の既定)が対象で、upload progress に限らない。セッションに大きな利用者入力を保存するアプリも関係する。成立には攻撃者がセッションの内容に影響を与えられること、書き込みを有用な位置で中断できること、アプリに使えるガジェットチェーンがあることが要る(出典: 6)。
ps_files_write() が既存ファイルの中身を消さずに新しいデータを書くため、書き込みが途中で止まると新旧のセッションが混ざったファイルが残りうる。スレッド版の PHP では、別スレッドのメモリ上限の失敗でプロセスが終わることで、書き込みの止まる位置に影響を与えうる。新旧のデータの配置次第で、以前は普通の文字列だった部分がシリアライズされたオブジェクトのデータとして読まれ、次の session_start() などでデシリアライズの動作が呼ばれうる。得られるのはワーカーの権限でのコード実行とセッションの破損。回避策は不要なら upload progress を管理者側で無効にする(攻撃者のデータを入れる経路の一つを塞ぐもので、アプリが独自に攻撃者のデータをセッションに保存する場合の問題は解消しない)、セッションに保存する信頼できないデータの量を制限する、レコードを原子的に置き換える保存先を使うこと(出典: 6)。
CVE-2026-129496(Critical)
日付拡張のタイムゾーンキャッシュが対象。非スレッドセーフのビルドで、PHP-FPM と Apache の mod_php ではワーカーが親から古い参照を引き継ぎうる(CGI でも再現)。起動時の診断(不正な date.timezone の値、セッション設定による警告や非推奨など)を PHP のファイルベースの error_log 経路に書く環境が関係し、FPM 自身のエラーログだけでは条件を満たさない(出典: 10)。
起動中の診断で確保されたタイムゾーンキャッシュは起動の終了で解放された後も内部の参照が残る。日付拡張が最初のリクエストを初期化するまでの間に max_input_vars 超過の警告のような早期の診断が出ると、解放済みのハッシュテーブルを読み書きしうる。そこに攻撃者の制御するリクエストのデータが入っていることがあり、認証なしで到達しうる(出典: 10)。
FPM ワーカーのクラッシュは max_input_vars の既定値と通常の nginx のヘッダー制限で実証され、FPM と mod_php では既知のアドレスと追加の設定の前提のもとで、ローカルでコマンド実行を実証している。FPM での実証には特定の設定とヒープ配置が要るが、GHSA はこれを実証した攻撃の条件で欠陥の一般要件ではないとしている。リモートからの ASLR(アドレス空間配置のランダム化)の回避はありうるとしているが、単独で完結する回避は実証されていない(出典: 10)。*2
回避策は起動時の診断を生む設定の誤りや非推奨設定を直し、PHP のマスターと全ワーカーを再起動すること(出典: 10)。
PHP-FPM と php-cgi の4件は?
CVE-2026-129289(Critical)
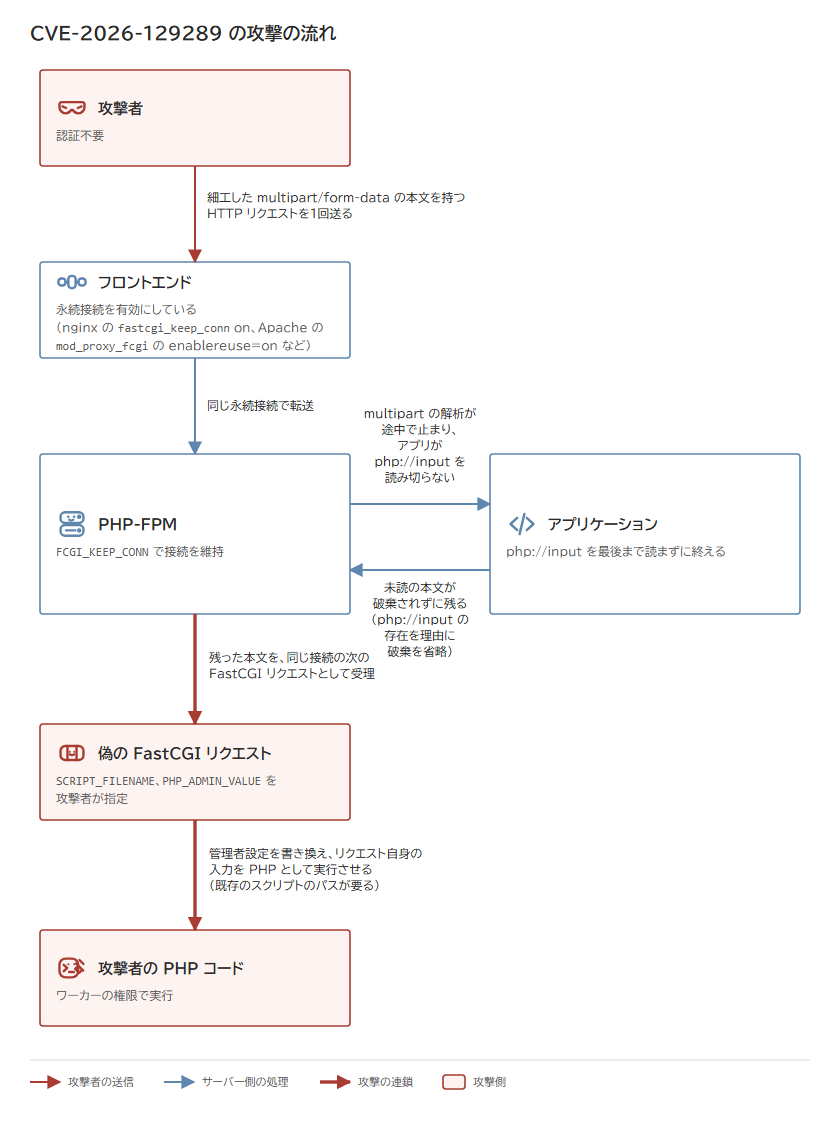
フロントエンドが PHP-FPM への接続を再利用している構成で、php://input を開いて最後まで読まない経路があるアプリが関係する(ルーティングや認証の前に入力ストリームを作るフレームワークなど)。接続の再利用は nginx の fastcgi_keep_conn on、Apache mod_proxy_fcgi の enablereuse=on、接続を保持する HAProxy の FastCGI アプリケーションが該当し、LSAPI の持続接続も該当する。標準の nginx や Apache の設定はリクエストごとに接続を閉じるため、実証された PHP-FPM への攻撃の対象外(出典: 11)。
攻撃者は PHP の multipart パーサーが予測できる位置で止まるよう細工した multipart/form-data の本文を持つ HTTP リクエストを1回送る。アプリが php://input を開いて最後まで読まずに終わると、終了処理は入力ストリームがあることを本文の処理済みと誤って扱って読み残しの破棄を飛ばし、本文のバイトが残る。接続を維持した PHP-FPM は まだ FCGI_STDIN レコードの内側にいることを把握しなくなっており、本文内の適切な位置に置かれた FastCGI メッセージを新しいリクエストとして受理する。偽のリクエストで SCRIPT_FILENAME、REMOTE_ADDR、PHP_ADMIN_VALUE を指定でき、既存の PHP スクリプトのパスが分かれば、リクエスト本文自身を PHP として実行させる設定を入れられる。得られるのはワーカーの権限でのコード実行、フロントエンドが公開していないスクリプトの実行、偽の送信元アドレスの供給、後続のリクエストでの管理者設定の変更(出典: 11)。
GHSA は PHP-FPM では他の利用者の操作や既定ではない PHP の設定なしにコードを実行でき、メモリ破壊や競合も要さないとしている。LSAPI では後続のリクエストの妨害が起こるが、GHSA は任意のコード実行を確認していない。回避策はフロントエンドのバックエンド接続の再利用を無効にすること(出典: 11)。
CVE-2026-129291(High)
PHP-FPM の catch_workers_output を有効にしたプールが対象(既定は no、公式の Docker イメージは有効)。FPM のワーカーで PHP コードを実行できる攻撃者が前提で、epoll のイベントバックエンドを使い、メモリ配置とタイミングにも依存する(出典: 12)。
ワーカー終了時の後始末の遅れを突き、止めた兄弟プロセスに元のパイプと epoll の記述子を保持させて監視を残す。遅延した後始末が再利用された記述子番号を使い、元の監視を外せないまま記録を解放した後に古いパイプへ書き込むと、マスターが解放済みの記録のコールバックを呼ぶ。実証では FPM マスターの権限(多くは root)でコマンドを実行した。マスターが root でなければその利用者の権限にとどまる。コンテナで得られるのはマスターのコンテナ内の権限で、それだけではコンテナからの脱出にはならない。回避策は catch_workers_output の無効化(出典: 12)。
CVE-2026-129538(Moderate)
php-cgi(CGI と FastCGI の両モード)が対象で、PHP-FPM と Apache モジュールとしての PHP は対象外。cgi.fix_pathinfo=1(既定)で、Web サーバーが整合しない SCRIPT_FILENAME(リダイレクトされた CGI の要求では PATH_TRANSLATED)と PATH_INFO を渡す特定のマッピングのときに成立し、CGI、FastCGI、URL の書き換えのどれか単独では足りない。公開された php-cgi の FastCGI リスナーには直接送れる(出典: 16)。
取り除いた末尾のサフィックスの長さを渡された PATH_INFO の末尾から引いて置換後の PATH_INFO を計算するため、サフィックスの方が長いとポインタが PATH_INFO のバッファより手前になり、その後のパス補正で読み取り、書き込み、コピーが起こる。認証なしの攻撃者によるクラッシュ、プロセスメモリの露出、メモリ破壊が起こりうる。コード実行は主張されているが、確認されていない。回避策は php-cgi の設定で cgi.fix_pathinfo=0 にし、アプリのルーティングが動くことを確かめること(出典: 16)。
このほか CVE-2026-129292 は PHP-FPM のステータスエンドポイントを有効にし、運用者やツールが full のステータスを HTML で表示する環境が対象で、攻撃者にステータスエンドポイントへのアクセス権は要らない。Basic 認証ヘッダーのユーザー名などに仕込まれた内容が別の利用者の閲覧時にステータスページのオリジンで JavaScript として実行される XSS で、ユーザー名を使う経路では、フロントエンドがそのヘッダーを FPM へ転送することが条件になる。回避策はステータスエンドポイントの無効化か full の HTML 出力を使わないこと(出典: 20)。
外部と通信する処理の2件は?
file_get_contents() や fopen() など、HTTP や FTP のストリームラッパーで外部の URL を取得するアプリが関係する。
CVE-2026-128064(High)
大文字の S を含むスキーム(HTTPS://、httpS://、FTPS:// など。リダイレクト先を含む)の URL がストリーム関数に届き、その通信を攻撃者が観測できる場合が対象になる(出典: 13)。
ストリームラッパーはスキームを大文字小文字を区別せずに認識するが、TLS を有効にする判定は固定位置の小文字の s で行うため、アプリの検証を通った大文字の URL が暗号化なしの HTTP や FTP で通信する。307 リダイレクトで有効な HTTPS 接続から大文字の HTTPS:// の URL へ飛ばされると、保持された POST の本文と認証ヘッダーが平文で送られ、送信先が平文の接続を拒否しても漏れうる。漏れうるのは認証情報、ベアラートークン、Cookie、機微な POST データ、FTP のログイン情報、ファイルの内容。回避策は HTTPS と FTPS のスキームを小文字に正規化してからストリーム関数へ渡すことで、リダイレクトを許す場合は自動追従を止め、各リダイレクト先を検証して正規化する(最初の URL の正規化だけでは防げない)(出典: 13)。
このほか CVE-2026-127960 は HTTP と HTTPS のストリームラッパーが折り返された応答ヘッダーを処理する際に、攻撃者がアプリの取得する HTTP 応答を制御できる場合が対象。短い継続行を多数含む応答で過剰な CPU 消費のサービス拒否を起こしうるが、機密性や完全性への影響は観測されておらず、allow_url_fopen を有効にしているだけではリモートからの攻撃は成立しない。回避策はリダイレクト先を含め、外向きのリクエストの宛先を信頼できる先に制限すること(出典: 14)。
文書やデータ形式を扱う処理の5件は?
DOM、SOAP、Phar、URI のそれぞれを使うアプリが関係する。
CVE-2026-128090(High)
OpenSSL 署名つきの Phar に依存し、公開鍵(`<アーカイブ名>.pubkey`)を信頼できる経路で置いているアプリが対象。攻撃者が Phar を変更または置換できるが、その公開鍵は変更できない場合に成立し、公開鍵も除去や置換ができる攻撃者は元から自分の鍵で署名できるため修正の対象外(出典: 15)。
署名の種別はアーカイブ自身が指定し、検証側がそれを権威あるものとして使うため、攻撃者は内容と署名を置換して誰でも再計算できる SHA-256 などのダイジェストの種別を選ぶと、秘密鍵なしに phar.require_hash=1 を満たす。改変された Phar を読み込むと、そのプロセスの権限で攻撃者の PHP コードが実行されうる。対策は修正版への更新。そのうえで公開鍵を認証された経路で入手し、削除や置換できない権限で配置する(出典: 15)。
このほか次の4件は主にサービス拒否や限定的な情報の露出、誤った URI の返却で、いずれもコード実行は確認されていない。
CVE-2026-129501 は新しい DOM API(Dom\XMLDocument、Dom\HTMLDocument。8.4 以降が対象)で攻撃者の制御する XML や HTML を解析して saveXml() でシリアライズするアプリが対象。名前空間接頭辞の二重解放によるクラッシュでサービス拒否が起こりうるが、現実的なアプリのコードでのコード実行への転用は実証されていない(出典: 17)。
CVE-2026-15353 は SOAP 拡張で不正な arraySize を含む細工した要求や応答を受け付け、デコードした配列をアプリが返すか公開する場合が対象で、悪意ある、または侵害された SOAP サーバーの応答を受ける SoapClient も該当する。初期化されていないヒープデータが配列のキーになり、限定的な情報の露出が起こりうる。実証された事例では既定のメモリアロケーターでクラッシュもメモリ破壊も起きず、コード実行は確認されていない(出典: 18)。
CVE-2026-129506 は SOAP 拡張が攻撃者の制御する SOAP の要求、WSDL、スキーマの XML を処理する場合が対象で、認証より前に解析するアプリでは認証が守らない。DTD を先に解放する後始末の誤りによる解放後使用で、認証なしの攻撃者がワーカーをクラッシュさせてサービス拒否にできるが、機微なメモリの露出とコード実行は確認されていない(出典: 19)。
CVE-2026-129438 は PHP 8.5 の Uri\Rfc3986\Uri の文字列化に攻撃者が制御する約2 GiB の URI データを渡す場合が対象で、通常のアプリの URI 長の制限があれば実証された入力は届かない。プロセスに処理できるだけのメモリがある場合、サイズ計算の誤りから不完全な URI が成功として返りうる。大きな確保によるメモリの枯渇や上限超過でのプロセス終了も起こりうるが、コード実行は確認されていない(出典: 21)。
8.1以前のPHPは?
CVE-2026-115560 の GHSA は upload progress が PHP 5.4.0 で導入されたため、サポート外の古い版も影響を受けうるとしている。CVE-2026-129289 は php://input の遅延読み取りが入った 5.6.0 から、CVE-2026-128090 は Phar の OpenSSL 署名が導入された 5.3.0 からの記載になっている(出典: 5, 11, 15)。CVE-2026-129291 の GHSA は問題の経路が 8.1.20 と 8.2.7 で入ったとしている(出典: 12)。*3
IPAはサポートが終了した古い PHP を使い続けているウェブサイトやウェブサービスも見受けられるとしている(出典: 22)。
悪用に関する動きは?
IPAは19日の注意喚起の公開時点で、悪用した攻撃を確認しているわけではないとしている(出典: 22)。*4
GHSA は報告者による再現を記述している。CVE-2026-115560 では Guzzle と Monolog のガジェットを使ったコマンド実行、CVE-2026-129291 では Docker イメージでの root の取得などがある(出典: 5, 12)。
参考情報
公式セキュリティ情報
- [1] 2026年10月23日 Informational advisory: Session upload progress(The PHP Group、php.net ニュース)
- [2] 2026年11月18日 Upcoming Critical PHP Security Release(The PHP Group、php.net ニュース)
- [3] 2026年11月19日 PHP 8.5.13 Release Announcement(The PHP Group)
- [4] 2026年11月19日 PHP 8 ChangeLog(The PHP Group)
- [5] 2026年11月19日 Session serializer mismatch can lead to remote code execution(The PHP Group、GitHub Security Advisory GHSA-658j-r8rw-q6mx)
- [6] 2026年11月19日 Partially overwritten session files can lead to remote code execution(The PHP Group、GitHub Security Advisory GHSA-fm2m-fjf5-v3cp)
- [7] 2026年11月19日 Use-after-free after interrupted session shutdown(The PHP Group、GitHub Security Advisory GHSA-g3vh-838c-65v7)
- [8] 2026年11月19日 Use-after-free via repopulation of last_fatal_error_backtrace global after shutdown(The PHP Group、GitHub Security Advisory GHSA-2fjv-p558-g82m)
- [9] 2026年11月19日 Use-after-free in magic method backtraces can lead to remote code execution(The PHP Group、GitHub Security Advisory GHSA-8mjj-2r7p-4hg2)
- [10] 2026年11月19日 Timezone cache use-after-free can lead to remote code execution(The PHP Group、GitHub Security Advisory GHSA-gr4f-wgx5-jpfv)
- [11] 2026年11月19日 PHP-FPM request smuggling through an unread HTTP request body(The PHP Group、GitHub Security Advisory GHSA-qc49-hpvq-g2w6)
- [12] 2026年11月19日 PHP-FPM epoll use-after-free can lead to local privilege escalation(The PHP Group、GitHub Security Advisory GHSA-jm4m-qfqx-967m)
- [13] 2026年11月19日 Mixed-case HTTPS and FTPS URLs can expose data in plaintext(The PHP Group、GitHub Security Advisory GHSA-f6gg-rchx-xw8j)
- [14] 2026年11月19日 Denial of service through folded HTTP response headers(The PHP Group、GitHub Security Advisory GHSA-mmf9-xm3v-hg2x)
- [15] 2026年11月19日 PHAR OpenSSL signature bypass via algorithm downgrade(The PHP Group、GitHub Security Advisory GHSA-68fq-fh7h-f8gr)
- [16] 2026年11月19日 PHP-CGI out-of-bounds read and write during PATH_INFO correction(The PHP Group、GitHub Security Advisory GHSA-5j3f-64r7-f564)
- [17] 2026年11月19日 Double free during DOM XML serialization(The PHP Group、GitHub Security Advisory GHSA-x8r7-mg3g-74hg)
- [18] 2026年11月19日 SOAP information disclosure through malformed array dimensions(The PHP Group、GitHub Security Advisory GHSA-q23r-hr55-xmpg)
- [19] 2026年11月19日 SOAP use-after-free when processing DTD entity references(The PHP Group、GitHub Security Advisory GHSA-4646-p932-gw34)
- [20] 2026年11月19日 PHP-FPM status endpoint XSS via unescaped user and script fields(The PHP Group、GitHub Security Advisory GHSA-3mg3-cr28-46gc)
- [21] 2026年11月19日 Incorrect RFC 3986 URI serialization for oversized input(The PHP Group、GitHub Security Advisory GHSA-mg3p-mxj9-g2mm)
公的機関等の情報
- [22] 2026年11月19日 【事前準備のお願い】PHPのセキュリティリリース公開予定について(11月)(IPA)
- [23] 2026年11月19日 国家サイバー統括室(@cyber_forecast)の X 投稿(国家サイバー統括室)
(日付は公開元のものを記載しているため、現地時間等でずれている可能性があります。)
更新履歴
- 2026年11月20日 AM 各脆弱性の説明を整理
- 2026年11月20日 AM 8.6.0 での修正などを追記し、一部の記述を訂正
- 2026年11月19日 新規作成
*1:原文は "The issues rated CRITICAL require either non-default configuration or uncommon setups."(出典: 2)。
*2:原文は "A remote ASLR bypass is plausible, although a complete independent bypass has not been demonstrated."(出典: 10)。
*3:php.net の告知と ChangeLog が修正版として挙げているのは8.2 から 8.5 の4系統で、ChangeLog では 8.6.0 にも同じ GHSA が載る(出典: 3, 4)。
*4:17件の GHSA が記述しているのは報告者による再現で、悪用の報告と公開された PoC には触れていない(出典: 5〜21)。
